Test de ciberseguridad para empresas
5 datos de tu empresa y 25 preguntas en 8 temas para ver por dónde empezar: entre 10 y 15 minutos. La nota sale en pantalla, gratis, sin email ni cuenta.
Si no sabes una respuesta, marca «No lo sé». Lo prepara Minery Report, consultora de ciberseguridad en Madrid. Es una orientación, no una auditoría.
Puedes cerrar y seguir en esta misma pestaña dentro de las dos horas.
Qué mide
Ocho bloques con las medidas básicas de ciberseguridad de una empresa. Cada pregunta tiene respuestas cerradas, más «No lo sé», y una ayuda por si algún término no te suena.
- Gobierno: quién decide y responde
- Saber qué tienes
- Quién entra y cómo
- Equipos protegidos y al día
- Correo, pagos y presencia en Internet
- Recuperarte si te paran
- Detectar y responder
- Personas y proveedores
Para quién es
Para dirección, responsables de TI y autónomos que quieren una primera foto de sus medidas básicas de ciberseguridad y saber por dónde empezar. No hace falta ser técnico: cada pregunta tiene una ayuda y admite «No lo sé». Si ya tenéis un responsable de seguridad, le sirve para preparar la conversación con dirección.
Qué recibes
En pantalla y sin email: tu nivel, tu puntuación, cómo sale cada bloque, los riesgos principales y por dónde empezar. Si nos das tu dominio, verás aparte lo que muestra en público.
Si quieres, al terminar te enviamos por email un informe en PDF más completo, con un resumen para dirección, un plan de 90 días y los pasos para tu equipo técnico.
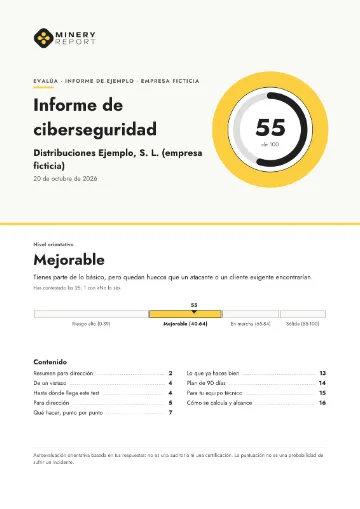 Así es el informeEl informe de una empresa ficticia, generado con el mismo test: resumen para dirección, plan de 90 días y pasos para tu equipo técnico.Ver un informe de ejemplo (PDF, 16 páginas, 270 KB) (se abre en una pestaña nueva)
Cómo se calcula
Cada respuesta suma más, suma la mitad o no suma. Si falta algo básico, el nivel no sube aunque el resto esté bien. El detalle está en las preguntas frecuentes.
Relación con NIS2, ENS y DORA
En el informe, cada hueco indica con qué controles de CIS Controls v8.1, ISO/IEC 27001:2022, el ENS, NIS2 y DORA se relaciona. Es una relación temática y, en general, parcial. El test no dice si te aplica una norma ni evalúa su cumplimiento: para eso están los verificadores «¿Me aplica?» y el mapa de normas.
Lo que no es
Evalúa es una autoevaluación orientativa basada en tus respuestas y en información pública de tu dominio. No es una auditoría, no certifica el cumplimiento de ninguna norma y no sustituye un análisis profesional. Las referencias a normas indican con qué controles se relaciona cada respuesta, no que cumplas o incumplas.
Preguntas frecuentes sobre el test
Sí. El test y el resultado en pantalla son gratis y no necesitas crear una cuenta ni dejar tu email para verlo.
Son 5 datos de tu empresa y 25 preguntas de respuesta cerrada en 8 bloques, con «No lo sé» y una ayuda en cada una: entre 10 y 15 minutos, a tu ritmo. Al terminar ves en pantalla tu nivel, tu puntuación, cómo sale cada bloque, los riesgos principales y por dónde empezar. Si quieres, te enviamos además por email un informe en PDF más completo.
Este test es una autoevaluación: contestas tú y no comprobamos nada dentro de tus sistemas. Una auditoría revisa con evidencias tus controles en un alcance acordado, y un pentest intenta aprovechar fallos reales de tus sistemas con tu autorización. Evalúa es una autoevaluación orientativa basada en tus respuestas y en información pública de tu dominio. No es una auditoría, no certifica el cumplimiento de ninguna norma y no sustituye un análisis profesional. Las referencias a normas indican con qué controles se relaciona cada respuesta, no que cumplas o incumplas.
Las de los ocho bloques de este test: quién decide y responde, qué equipos y datos tienes, quién entra y cómo, si los equipos están protegidos y al día, el correo, los pagos y tu presencia en Internet, si puedes recuperarte de una parada, cómo detectas y respondes a un incidente, y las personas y los proveedores.
En este test, siete controles son imprescindibles: un responsable con seguimiento de la dirección, la verificación en dos pasos, la protección contra programas maliciosos, las actualizaciones, una copia de seguridad fuera del alcance de un ataque, haber probado que se puede restaurar y un plan de respuesta a incidentes. Si falta alguno, el nivel tiene un tope aunque la puntuación sea alta.
Cada respuesta vale 100, 50 o 0, y cada pregunta pesa de 1 a 3 según su importancia. La puntuación es la media ponderada. El nivel sale de la puntuación: Riesgo alto (hasta 39), Mejorable (40-64), En marcha (65-84) y Sólida (85 o más). Siete controles son imprescindibles: si falta alguno, o está a medias, el nivel tiene un tope aunque la puntuación sea alta, y te lo explicamos. «No lo sé» cuenta cero y se muestra aparte; en un control imprescindible, además, el nivel sale provisional y no puede pasar de En marcha.
Cuenta como cero, porque no saberlo también es un hueco de visibilidad, pero lo mostramos aparte: no hemos comprobado que ese control falte. Si no sabes uno de los siete controles imprescindibles, cuenta cero, tu nivel sale como provisional y no puede pasar de En marcha, igual que si estuviera a medias.
Solo si lo escribes: la configuración pública de tu correo y tu web (SPF, DKIM, DMARC, DNS y cabeceras de la web), con consultas de baja intensidad. No escaneamos puertos ni buscamos vulnerabilidades. Lo verás aparte en tu resultado y no cambia tu puntuación.
Te da una primera foto. Las preguntas se relacionan con controles de CIS, ISO 27001, ENS, NIS2 y DORA, pero el test no dice si te aplica una norma ni evalúa su cumplimiento.
Calculamos tu resultado en tu navegador y en nuestro servidor. Para verlo no te pedimos datos que te identifiquen: solo el sector, el tamaño y tus respuestas, en opciones cerradas. Mientras haces el test, el progreso se guarda solo en este navegador y se borra al ver el resultado o a las dos horas. Al terminar guardamos tus respuestas, con el sector y el tamaño de tu empresa, sin datos que te identifiquen, durante 12 meses: para calcular el resultado, mejorar el test y, cuando haya volumen suficiente, ofrecer comparativas agregadas (interés legítimo; puedes oponerte escribiendo a contacto@mineryreport.com). Si pides el informe, se aplica lo que explica su formulario. Si pides el informe por email, guardamos tus respuestas y el informe, ligados a tu correo, 12 meses desde tu primera solicitud; puedes borrarlos antes desde la gestión de tus informes.
Sí, cuando quieras. El resultado en pantalla se queda solo en esta pestaña hasta dos horas después de empezar: si la cierras, hay que volver a contestarlo.
Minery Report, consultora de ciberseguridad en Madrid: 30 profesionales y más de 100 clientes. El test es una orientación, no una auditoría.
Sigue con
Otras herramientas gratuitas
- Comprobador de DMARC, SPF y DKIM
- Comprobador de HTTPS y cabeceras web
- Mapa de normas: qué normativa te aplica
- Calculadora del coste de una parada por ciberataque