
Artículo
Notificar un incidente en España: vías y plazos
Por Gonzalo García Valdecasas Colell · 15 de septiembre de 2026
Si has detectado un incidente, revisa en paralelo si afecta a datos personales, a un servicio sujeto a obligaciones de ciberseguridad y si hay indicios de delito. Puedes tener que avisar por todas esas vías. Para una brecha de datos notificable, el RGPD establece sin dilación indebida y, de ser posible, dentro de las 72 horas desde que tienes constancia. Para determinados incidentes de operadores de servicios esenciales, el aviso inicial es inmediato. Avisar a un organismo no cierra automáticamente las demás vías.
Fuentes y estado normativo verificados el 11 de septiembre de 2026. En la consulta directa al buscador del BOE y a INCIBE no hemos localizado una norma estatal publicada que complete la transposición de NIS2. El régimen nacional contrastado sigue siendo el Real Decreto-ley 12/2018 y su desarrollo, el Real Decreto 43/2021; las FAQ de INCIBE-CERT siguen remitiendo a la transposición española. El retraso ya está en vía judicial: el 8 de julio de 2026 la Comisión Europea remitió a España al Tribunal de Justicia de la UE por no haber transpuesto la NIS2, y solicita una suma a tanto alzado y multas diarias hasta que la transposición se notifique. Mientras eso no ocurra, lo exigible en España sigue siendo el marco anterior. Esta guía distingue ese marco nacional de lo previsto por la directiva europea.
En este artículo5 secciones
Las vías que pueden abrirse a la vez
Datos personales: autoridad de control y personas afectadas
El responsable del tratamiento decide y documenta si debe notificar a la autoridad de protección de datos competente. Para una empresa privada establecida únicamente en España, será la AEPD; si opera en varios países, hay que comprobar la autoridad competente. Usa el trámite de brechas de la AEPD, que enlaza con su sede electrónica.
Si gestionas datos por cuenta de un cliente, actúas como encargado: debes avisar al responsable sin dilación indebida. El plazo del responsable no es un tiempo de espera disponible para su proveedor. Si la brecha entraña alto riesgo para las personas, el responsable debe comunicársela también sin dilación indebida, salvo las excepciones legales. Son obligaciones distintas, reguladas en los artículos 33 y 34 del RGPD.
Redes y sistemas: autoridad competente a través del CSIRT
Primero comprueba si eres operador de servicios esenciales —OSE— o proveedor de servicios digitales —PSD— incluido en el régimen nacional. Tener una web o utilizar servicios en la nube no te convierte por sí solo en PSD. El ámbito del Real Decreto-ley 12/2018 delimita a quién afecta.
La notificación se dirige a la autoridad competente a través del equipo de respuesta o CSIRT de referencia. En el ámbito privado, el canal técnico es INCIBE-CERT; para las entidades del sector público, consulta el CCN-CERT. Para los operadores críticos, la autoridad es la Secretaría de Estado de Seguridad; para los OSE privados no críticos, la sectorial correspondiente; para los PSD privados, la Secretaría de Estado de Digitalización e Inteligencia Artificial, según el artículo 9 del marco nacional. CSIRT y autoridad supervisora no son lo mismo: confirma con tu CSIRT el cauce operativo de tu entidad.
Para los OSE, los niveles alto, muy alto y crítico pueden exigir aviso inmediato. La instrucción también fija comunicaciones posteriores según gravedad; están recogidas en la tabla de esta guía. Para los PSD, deben comprobarse sus umbrales específicos y las reglas aplicables del procedimiento, sin trasladarles automáticamente todos los criterios de los OSE. Véanse los artículos 9 y 10 y el anexo del Real Decreto 43/2021.
NIS2 no debe confundirse con ese calendario. Su esquema general prevé alerta temprana en 24 horas, notificación en 72 horas, ambas desde la constancia del incidente significativo, e informe final un mes después de la notificación. Contempla particularidades para servicios de confianza e incidentes aún abiertos. Son previsiones del artículo 23 de NIS2, no un calendario que esta guía dé por implantado para cualquier empresa española. Para revisar el encaje de tu actividad, consulta la guía NIS2.
Si estás sujeto a un régimen sectorial, añade su comprobación. Por ejemplo, las entidades financieras incluidas en DORA tienen su propio régimen de incidentes TIC. Esta tabla no sustituye los calendarios sectoriales ni las comunicaciones pactadas con clientes.
Vía penal: denunciar los hechos
Una intrusión, una extorsión o un fraude pueden requerir denuncia, además de las comunicaciones anteriores. El artículo 262 de la Ley de Enjuiciamiento Criminal establece la denuncia inmediata para quien conoce un delito público por razón de su cargo, profesión u oficio, con las excepciones legales que correspondan. No existe un plazo general de espera para reunir un informe técnico completo.
Acude a las Fuerzas y Cuerpos de Seguridad, al juzgado o al Ministerio Fiscal según proceda. El apoyo de INCIBE-CERT para coordinar la respuesta no equivale a haber presentado una denuncia.
Cuándo hay que notificar y cuándo no
En protección de datos, el criterio es el riesgo para las personas. La interrupción de la actividad de la empresa importa, pero no sustituye esa evaluación. Una brecha puede afectar a confidencialidad, integridad o disponibilidad: no hace falta demostrar que alguien se llevó una base de datos. La guía de brechas de la AEPD desarrolla esa valoración.
Ejemplo hipotético: un portátil perdido con cifrado robusto puede no requerir notificación si las circunstancias permiten justificar que el riesgo es improbable. El mismo dispositivo, con sesiones accesibles o claves comprometidas, exige otra valoración. La AEPD explica la excepción del dispositivo cifrado. No conviertas «tenía cifrado» en una conclusión automática.
En redes y sistemas, comprueba por separado la obligación y la clasificación. Para un OSE, un incidente peligroso puede ser notificable aunque todavía no haya interrumpido el servicio. La Guía nacional de notificación y gestión de ciberincidentes ayuda a ordenar peligrosidad, impacto y destinatarios.
Nuestro criterio operativo: abre un registro de decisión para cada vía. Anota hechos conocidos, umbral aplicado, conclusión, responsable y qué nueva evidencia obligaría a revisarla. «No notificamos» debe ser una decisión explicable. En protección de datos, documentar las brechas es obligatorio aunque no se notifiquen, como recuerda la AEPD.
Qué puedes comunicar cuando todavía falta información
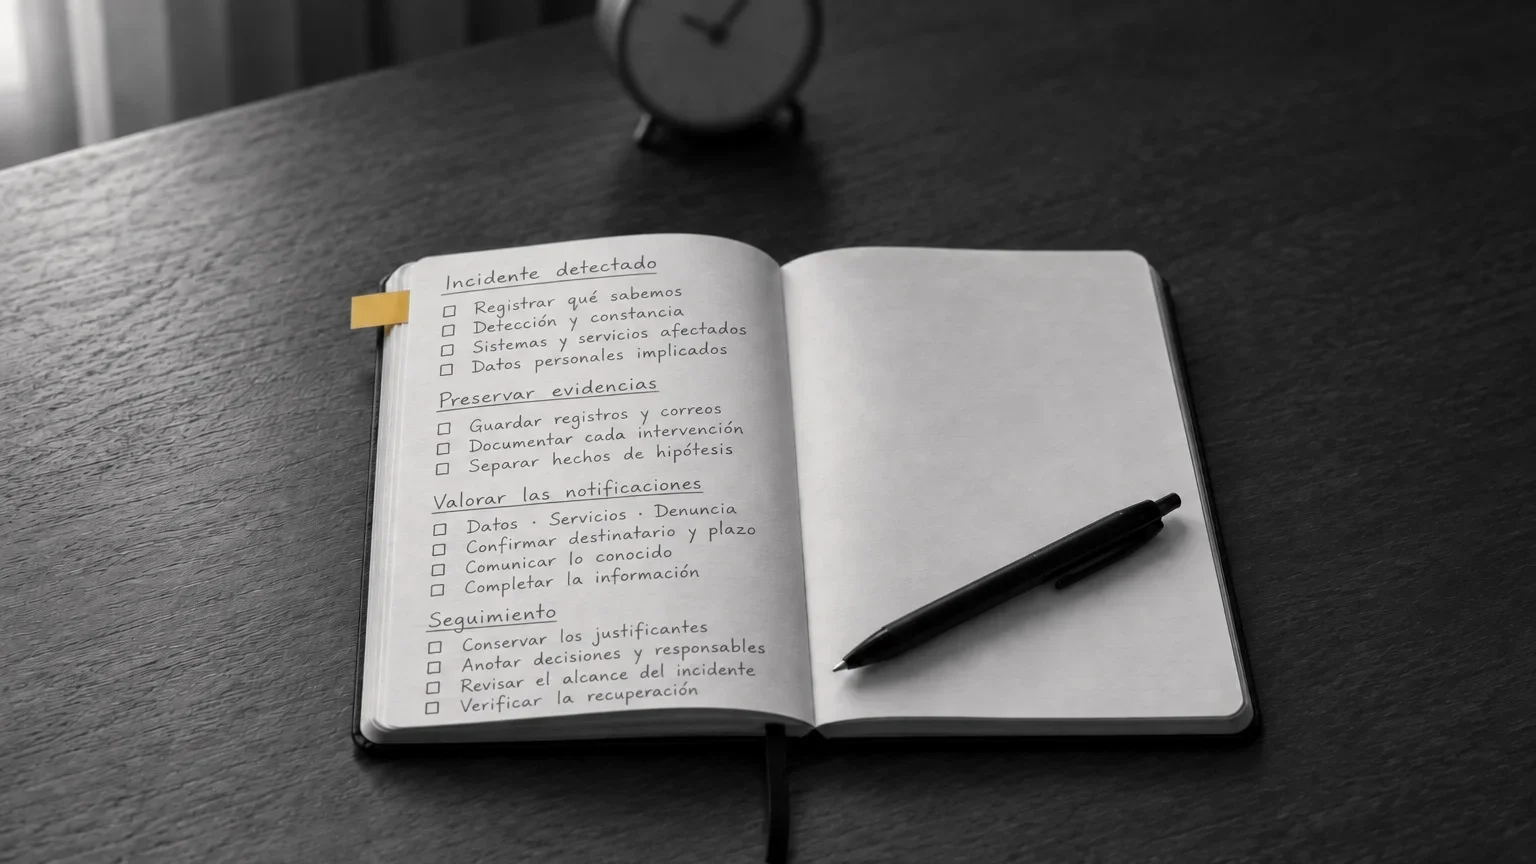
No esperes a conocer la causa raíz para abrir una comunicación que ya corresponde. Prepara una ficha común del incidente y adapta su contenido al destinatario:
- Identificación de la organización y contacto operativo disponible.
- Momento de detección, momento de constancia y cronología conocida.
- Servicios, sistemas y datos afectados; alcance confirmado y estimado.
- Consecuencias observadas, medidas de contención y estado actual.
- Información pendiente y forma de remitir las siguientes actualizaciones.
Para la autoridad de protección de datos, el contenido mínimo incluye naturaleza de la brecha, categorías y cantidades aproximadas de personas y registros cuando sea posible, contacto, posibles consecuencias y medidas adoptadas o propuestas. El RGPD permite facilitar información por fases sin más dilación indebida.
Para el CSIRT, añade los indicadores y evidencias técnicas disponibles siguiendo la instrucción nacional. Distingue una hipótesis de un hecho: «posible acceso, pendiente de revisar registros» informa mejor que una afirmación sin respaldo. Conserva copia, justificante y referencia de cada envío; la versión que recibe cada organismo debe poder reconstruirse.
Los errores que complican la respuesta
Restaurar borrando la evidencia. Reinstalar o limpiar puede eliminar registros necesarios para delimitar lo ocurrido. Preserva los registros disponibles, correos originales y archivos relevantes; documenta quién los recoge y qué intervenciones realiza. Coordina contención, preservación y recuperación sin mantener una exposición activa solo para conservar una prueba. INCIBE explica cómo encajar evidencias y recuperación. Cuando necesites reconstrucción técnica o prueba pericial, la referencia interna es forense y pericial.
Arrancar el reloj con el informe final. Detección, constancia y cierre no son intercambiables. Registra cuándo se supo qué y evita retrasar artificialmente la evaluación esperando una reunión o una firma. La guía de la AEPD explica el cómputo y las comunicaciones iniciales. Si notificas fuera de plazo, explica los motivos; no cambies retrospectivamente la cronología.
Notificar indiscriminadamente «por si acaso». Evalúa cada obligación y utiliza su canal. Pedir ayuda técnica puede ser razonable aunque no exista notificación obligatoria; lo contraproducente es enviar versiones contradictorias, datos innecesarios o una sospecha presentada como certeza. La herramienta ASESORA BRECHA ayuda a valorar la vía de protección de datos, pero la decisión sigue siendo del responsable.
Tabla de obligaciones, destinatarios y plazos
| Obligación y quién notifica | A quién | Plazo y referencia de cómputo | Base normativa |
|---|---|---|---|
| Brecha con riesgo: responsable del tratamiento | Autoridad de protección de datos competente; AEPD cuando corresponda | Sin dilación indebida y, de ser posible, dentro de 72 horas desde la constancia; justificar retrasos | RGPD, art. 33.1 |
| Brecha detectada por un encargado | Responsable del tratamiento | Sin dilación indebida desde la constancia | RGPD, art. 33.2 |
| Brecha con alto riesgo: responsable, salvo excepciones | Personas afectadas | Sin dilación indebida | RGPD, art. 34 |
| OSE: incidente notificable según impacto o peligrosidad | Autoridad competente a través del CSIRT de referencia | Inicial inmediata para niveles alto, muy alto o crítico. Crítico: intermedia 24/48 horas y final 20 días. Muy alto: intermedia 72 horas y final 40 días. Intermedias y finales desde el envío inicial | RD 43/2021, arts. 9–10 y anexo, tabla 3 |
| PSD incluido: incidente con efectos perturbadores significativos | Autoridad competente a través del CSIRT; INCIBE-CERT en el ámbito privado | Primera comunicación tan pronto haya información para determinar la obligación; comprobar reglas específicas y ventana aplicable | RDL 12/2018, art. 19; RD 43/2021, art. 10.3 y 10.5 |
| Conocimiento profesional de delito público: persona obligada, con excepciones legales | Ministerio Fiscal, autoridad judicial o policial según proceda | Inmediatamente; no esperar al cierre técnico | LECrim, arts. 262–264 |
En la fila de OSE, la barra de «24/48» reproduce la ventana publicada en el BOE. El guion que esa tabla asigna a posteriores comunicaciones de nivel alto no permite desatender actualizaciones o requerimientos. Pueden existir umbrales sectoriales específicos: confirma los de tu entidad.
Respuesta a incidentes. Información del servicio de Minery Report para gestionar un incidente de seguridad.
Por Gonzalo García Valdecasas Colell. Ver perfil →
Publicada: 15 de septiembre de 2026
Preguntas frecuentes
No lo des por hecho. Son vías distintas: confirma la presentación en el canal de protección de datos cuando corresponda y conserva su justificante. La cooperación entre organismos no sustituye automáticamente tu obligación. Consulta el [trámite de la AEPD](https://www.aepd.es/derechos-y-deberes/cumple-tus-deberes/medidas-de-cumplimiento/brechas-de-datos-personales-notificacion).
No si ya debes notificar. Comunica lo conocido, identifica las estimaciones y completa la información por fases, conforme al [artículo 33 del RGPD](https://eur-lex.europa.eu/eli/reg/2016/679/oj?locale=es).
No automáticamente. Debes evaluar las consecuencias de la pérdida de disponibilidad y cualquier acceso o alteración. Recuperar el servicio no acredita que nadie accediera a los datos. Consulta los criterios de la [AEPD sobre brechas](https://www.aepd.es/guias/guia-brechas-seguridad.pdf).
Sí. INCIBE-CERT atiende incidentes del ámbito privado. Usa su canal de [respuesta a incidentes](https://www.incibe.es/incibe-cert/incidentes/respuesta-incidentes), distinguiendo la solicitud de asistencia de las notificaciones legales que correspondan.