
Guías de ciberseguridad con fuentes y fecha
Cuando una norma te alcanza —NIS2, DORA, el ENS—, lo primero que necesitas es una respuesta clara: qué te exige y desde cuándo. Esta sección existe para eso. Aquí publicamos guías largas y trabajadas sobre las normas y decisiones de ciberseguridad que afectan a las empresas medianas españolas, escritas por las personas de Minery Report que hacen ese trabajo todos los días con clientes reales.
Las guías
Guía de referenciaDirectiva (UE) 2022/2555
Guía NIS2: qué es, a quién obliga y qué exige
Qué exige NIS2 a las empresas de los sectores incluidos, cómo se determina su alcance y qué requisitos pueden trasladar a sus proveedores. Obligaciones, sanciones y situación de la transposición en España.
Guía de referenciaReglamento (UE) 2022/2554
Guía DORA: qué es, a quién aplica y qué exige
A qué entidades financieras y cripto obliga el reglamento DORA desde el 17 de enero de 2025, qué exige —incidentes, pruebas, terceros TIC— y qué cambia ahora que ya hay proveedores críticos designados.
Los artículos
Qué mira una auditoría de seguridad y qué no
Una auditoría contrasta evidencias con criterios acordados: no garantiza que nadie pueda entrar. Qué se mira, qué entrega frente a un escaneo o un pentest, cómo leer el informe y qué preguntar antes de firmar, incluidas las preguntas que sirven para auditarnos.
Por Miguel Ángel Romero de los Llanos
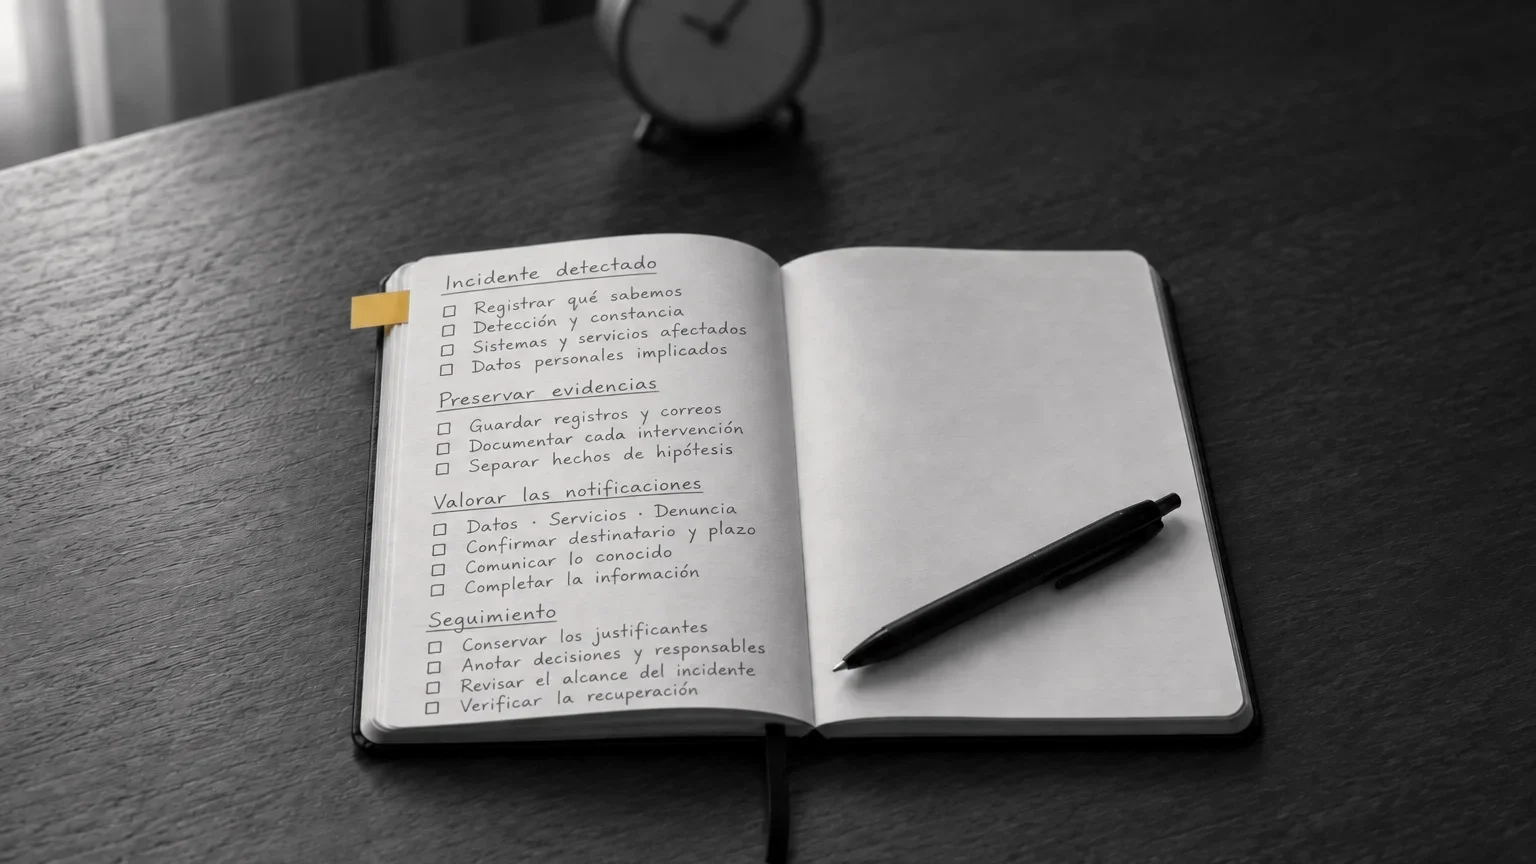
Notificar un incidente en España: vías y plazos
Un mismo incidente puede obligarte a avisar por varias vías a la vez, con destinatarios y plazos distintos. Esta guía ordena el solape entre protección de datos, redes y sistemas y vía penal, con fuentes oficiales y la fecha en que se comprobaron.
Por Gonzalo García Valdecasas Colell
Tres compromisos, los mismos que rigen el resto de esta web:
- Cada dato lleva su fuente y su fecha de verificación. Una guía normativa sin fechas no sirve para decidir, y no merece que nadie la cite. Si un plazo cambia o una ley se publica, la guía se revisa y la fecha de última revisión lo refleja.
- Firma quien sabe. Cada guía la escribe la persona del equipo que lleva esa materia, con su nombre y su cargo — no un redactor anónimo. Puedes comprobar quiénes son en el equipo →.
- Nada sin comprobar. Lo que no está verificado, se dice o se omite; nunca se rellena. Y cuando la respuesta honesta es «no se sabe» —por ejemplo, la fecha de la ley española de NIS2—, eso es exactamente lo que leerás.
Tampoco vas a encontrar volumen por volumen. Publicamos pocas piezas, elegidas porque responden preguntas que los compradores nos hacen de verdad, y las mantenemos al día. Preferimos una guía revisada a diez artículos caducados.
Empieza por saber dónde estás
Las guías te dicen qué exige cada norma; ninguna te dice cómo está tu empresa hoy. Para eso tenemos un test de ciberseguridad gratuito: 22 preguntas, cinco minutos como máximo y un informe con tu situación y por dónde empezar. Es la forma más rápida de convertir la lectura en un punto de partida.