Artículo
Plan de respuesta a incidentes para pymes
Por Alex de los Llanos · 16 de noviembre de 2026
Un plan de respuesta a incidentes es un documento breve que establece quién decide, cómo se contiene el daño y cuándo hay que notificar un ciberataque. En una pyme bastan unas pocas páginas con nombres, teléfonos y proveedores reales, siempre que dirección y responsables de TI lo conozcan y lo hayan ensayado antes del primer incidente.
En este artículo10 secciones
¿Qué es un plan de respuesta a incidentes?
Un plan de respuesta a incidentes, también llamado IRP por sus siglas en inglés (Incident Response Plan), es el procedimiento escrito que una organización sigue cuando detecta un incidente de ciberseguridad. Recoge quién participa, qué hace cada persona y en qué orden, cómo se comunica la situación y qué información se registra.
No es un manual forense ni sustituye a las medidas de prevención. Tampoco equivale al plan de continuidad de negocio, que entra en juego cuando un incidente grave paraliza la actividad principal de la empresa.
¿Por qué una pyme necesita un plan de respuesta a incidentes?
Porque, sin un plan escrito, cada incidente se improvisa, y la improvisación cuesta tiempo, evidencias y confianza de los clientes justo cuando más se necesitan.
El tiempo se pierde en preguntas que nadie debería contestar con prisa: quién puede apagar un servidor, quién llama al proveedor de copias de seguridad o quién habla con los clientes, mientras el daño sigue extendiéndose por la red.
Las evidencias se pierden al intentar «limpiar», porque reiniciar equipos o borrar ficheros sospechosos destruye la información necesaria para reconstruir lo ocurrido.
La confianza se resiente cuando nadie sabe qué se puede comunicar: la empresa calla o se contradice, y los clientes terminan enterándose por otra vía.
INCIBE lo resume en su política de respuesta a incidentes para la pyme: el plan debe detallar las acciones de cada momento, las personas implicadas con sus responsabilidades y los canales de comunicación (consultado el 5 de noviembre de 2026).
¿Qué fases tiene la respuesta a un incidente?
La referencia internacional es la guía SP 800-61 del NIST. Su revisión 2, de 2012, ordenaba la respuesta en cuatro fases: preparación; detección y análisis; contención, erradicación y recuperación; y actividad posterior al incidente. La revisión 3, publicada en abril de 2025, sustituye ese ciclo por las seis funciones del Marco de Ciberseguridad (CSF) 2.0: gobernar, identificar, proteger, detectar, responder y recuperar.
| Fase clásica (Rev. 2) | Qué ocurre en una pyme | Funciones del CSF 2.0 (Rev. 3) |
|---|---|---|
| Preparación | Se redacta el plan, se asignan los roles y se reúnen los contactos | Gobernar, identificar y proteger |
| Detección y análisis | Se confirma el incidente y se valora su gravedad | Detectar |
| Contención, erradicación y recuperación | Se frena el daño, se elimina la causa y se restablecen los servicios | Responder y recuperar |
| Actividad posterior | Se revisa lo ocurrido y se mejora el plan | Mejora, dentro de identificar |
La consecuencia práctica es que la preparación deja de ser un trámite previo. Según la página del proyecto de respuesta a incidentes del NIST, las actividades de preparación forman parte de la gestión de riesgos general de la organización, mientras que el ciclo de cada incidente concreto se reduce a detectar, responder y recuperar (consultado el 5 de noviembre de 2026).
¿Qué debe incluir un plan de respuesta a incidentes?
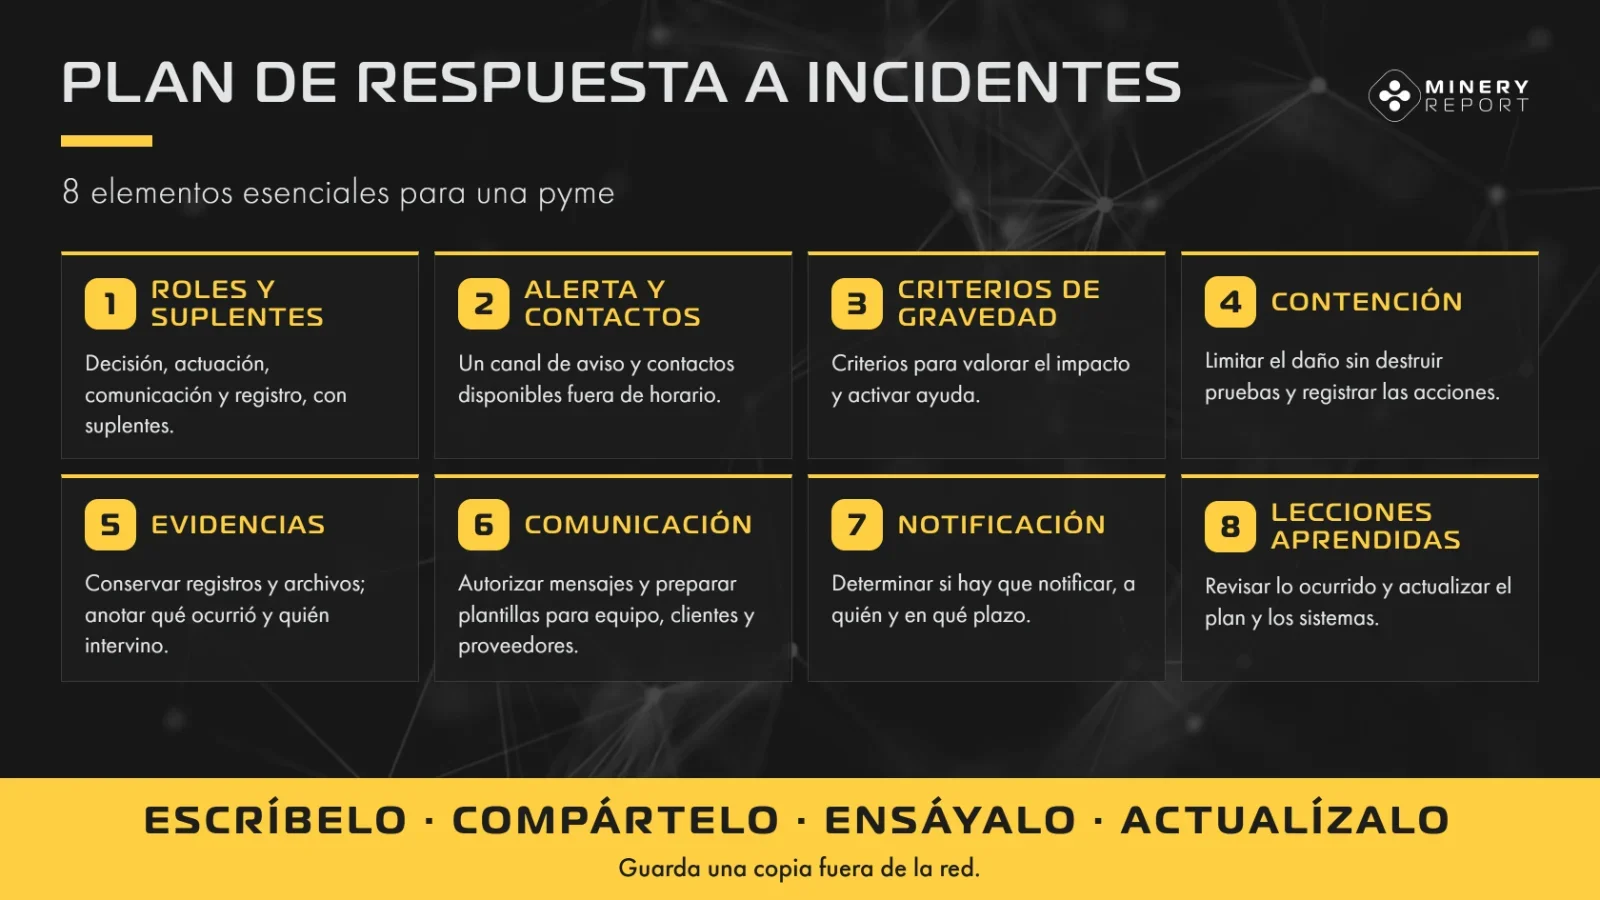
Un plan mínimo de respuesta a incidentes de ciberseguridad para una pyme reúne ocho elementos: roles, canal de alerta, criterios de gravedad, contención, evidencias, comunicación, notificación y lecciones aprendidas. A continuación se describen en el orden en que suelen utilizarse.
1. Roles y suplentes
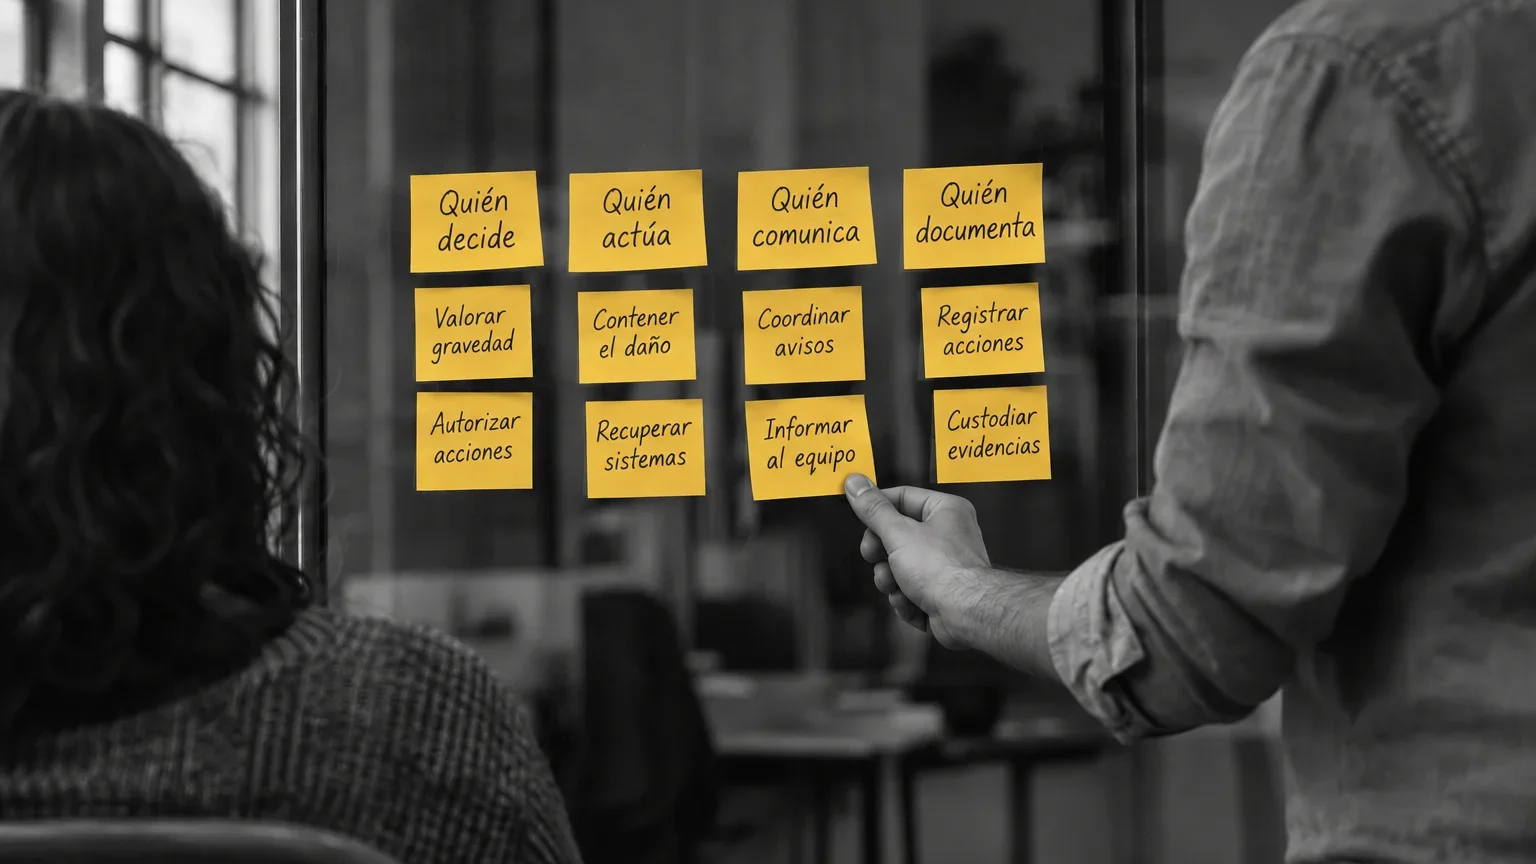
El plan reparte cuatro funciones: quién decide, quién opera los sistemas, quién comunica y quién documenta. En una pyme una misma persona puede asumir varias, aunque cada función necesita un suplente designado por escrito.
INCIBE recomienda que el equipo incluya al personal técnico, interno o externo, y a algún miembro de la dirección que esté informado en todo momento. También conviene anotar quién contactará con el abogado o con el delegado de protección de datos, si la empresa dispone de uno.
2. Canal de alerta y contactos
La plantilla necesita un único punto de contacto para comunicar cualquier sospecha, como recomienda INCIBE, y para ello basta con un teléfono y una dirección de correo.
El plan incluye además una lista de contactos externos: proveedor de TI, proveedor de copias de seguridad, aseguradora si existe un ciberseguro, asesoría legal y la línea 017 de INCIBE. Este servicio es gratuito y confidencial y atiende de 8:00 a 23:00 todos los días del año (comprobado el 5 de noviembre de 2026), de modo que el plan debe indicar también a quién llamar fuera de ese horario.
3. Criterios de gravedad
El plan define qué situaciones se consideran incidentes y con qué gravedad se tratan, y para ello INCIBE recomienda concretar esas situaciones y clasificar cada incidente según su gravedad y su prioridad, preferiblemente con ejemplos de la propia empresa. Una clasificación de tres niveles suele bastar para decidir si se informa a la dirección, si se detiene un servicio o si se solicita ayuda externa.
| Nivel | Ejemplo | Qué se activa |
|---|---|---|
| Bajo | Se detecta un correo de suplantación y nadie ha pulsado el enlace | Aviso al responsable de TI y registro |
| Medio | Una cuenta de correo comprometida o un equipo infectado ya aislado | Rol de decisión, contención y valoración de la notificación |
| Alto | Ficheros cifrados en el servidor o datos de clientes expuestos | Todo el equipo, la dirección, ayuda externa y valoración de la notificación |
4. Contención básica
La contención busca limitar el daño sin destruir pruebas, y sus primeras medidas consisten en aislar de la red el equipo afectado sin apagarlo, cambiar desde un equipo limpio las contraseñas que puedan estar comprometidas y evitar reinicios innecesarios, anotando cada acción con su hora y su responsable.
5. Evidencias
Las evidencias deben recogerse cuanto antes y custodiarse con cuidado, ya que INCIBE recomienda mantener la cadena de custodia y registrar en cada incidente la fecha y la hora, el tipo y la gravedad, los recursos afectados, el posible origen, las acciones realizadas y las personas que las ejecutaron. Si después hace falta un análisis forense o pericial, ese registro constituye el punto de partida.
6. Comunicación interna y externa
Una única persona autoriza los mensajes que salen de la empresa, y disponer de plantillas breves, preparadas con antelación para la plantilla, los clientes y los proveedores, evita redactar con prisa en el peor momento.
7. Puente a la notificación
El plan establece quién valora si hay que notificar el incidente y quién lo notifica, ya que la notificación puede ser obligatoria si hay datos personales afectados, si la empresa entra en el ámbito de NIS2 o de DORA, o si lo exige un contrato. Las vías y los plazos se explican en Notificar un incidente en España: vías y plazos.
8. Lecciones aprendidas
Al cerrar el incidente, una persona redacta un informe breve y el equipo decide qué debe cambiar en el plan y en los sistemas, una fase que INCIBE denomina mejora continua. NIST, en su guía SP 800-61 Rev. 3, publicada en abril de 2025, integra la respuesta a incidentes en la gestión de riesgos de toda la organización.
¿Incidencia técnica o incidente de seguridad?
La diferencia depende de si existen indicios de ataque o de acceso indebido, y la siguiente tabla ayuda a distinguirlos:
| Incidencia técnica | Incidente de seguridad | |
|---|---|---|
| Qué es | Un fallo sin indicios de ataque | Un hecho que afecta a la confidencialidad, la integridad o la disponibilidad de sistemas o datos |
| Ejemplo | Se estropea una impresora o se cae la wifi | Aparecen ficheros cifrados o alguien entra con una cuenta robada |
| Contención | Reparar o sustituir | Aislar sin apagar y conservar pruebas |
| Evidencias | No suelen hacer falta | Registro desde el primer minuto |
| Notificación | No | Puede ser obligatoria: datos personales, NIS2, DORA o contrato |
| Quién decide | TI | Quien tiene el rol de decidir en el plan |
¿Qué hacer en los incidentes más habituales?
El plan gana utilidad si incluye, para los escenarios más probables en la empresa, los primeros pasos que debe dar quien detecta el problema. Estos son cuatro escenarios frecuentes en pymes y sus acciones iniciales:
| Escenario | Primeras acciones |
|---|---|
| Ransomware (ficheros cifrados) | Aislar de la red los equipos afectados sin apagarlos, avisar al rol de decisión y al proveedor de TI, y comprobar el estado de las copias de seguridad antes de restaurar nada |
| Correo comprometido | Cambiar la contraseña desde un equipo limpio, cerrar las sesiones abiertas, revisar las reglas de reenvío creadas por el atacante y avisar a clientes y proveedores de posibles mensajes falsos |
| Robo o pérdida de un portátil | Bloquearlo o borrarlo en remoto si existe una herramienta de gestión, revocar sus accesos y valorar si contenía datos personales |
| Fuga de datos | Identificar qué datos se han expuesto y de quién, conservar las evidencias y valorar con el rol de decisión si hay que notificar |
Plantilla: el plan mínimo en una página
Una pyme puede empezar con una sola página que recoja estos datos, revisada por la dirección y guardada también fuera de la red:
- Responsable de decidir y su suplente, con teléfono.
- Responsable técnico, interno o del proveedor, y su suplente.
- Responsable de comunicación y responsable de documentar.
- Teléfono y correo internos para avisar de cualquier sospecha.
- Contactos externos: proveedor de TI, copias de seguridad, aseguradora, asesoría legal, delegado de protección de datos y línea 017.
- Contacto disponible por la noche y en festivos.
- Tres niveles de gravedad, con un ejemplo de la empresa para cada uno.
- Primeros pasos de contención para los escenarios más probables.
- Dónde se registra el incidente y quién custodia las evidencias.
- Plantillas de mensajes para la plantilla, los clientes y los proveedores.
- Quién valora si hay que notificar y quién lo hace.
- Fecha de la última revisión y del último ejercicio de mesa.
Como punto de partida también sirven la política de respuesta a incidentes de INCIBE, que incluye una lista de comprobación, y la guía Conceptos básicos del plan de respuesta a incidentes de la agencia estadounidense CISA, disponible en español.
¿Basta con tener el plan escrito?
- 1Un plan que nunca se ha puesto a prueba falla en detalles que solo aparecen al utilizarlo: un teléfono que ya no existe, una contraseña que solo conoce una persona o un proveedor sin contrato de atención urgente.
La forma más sencilla de comprobarlo es un ejercicio de mesa, que consiste en reunir a quienes tienen un papel en el plan, plantear un escenario ficticio (por ejemplo, que un lunes a primera hora aparezcan ficheros cifrados en el servidor) y recorrer el plan paso a paso, anotando y corrigiendo lo que no funcione.
No hace falta ningún ejercicio técnico, aunque INCIBE recomienda fijar en el propio plan la periodicidad de su revisión y actualizarlo también tras cualquier cambio significativo en los sistemas.
Errores frecuentes en pymes
- Un documento que nadie ha leído. Si la dirección y los responsables de TI no conocen el plan, el día del incidente nadie lo consulta.
- Un único «héroe». Si una sola persona concentra las contraseñas y los contactos, su ausencia paraliza toda la respuesta.
- Ningún contacto fuera del horario laboral. Los incidentes no esperan al lunes, así que el plan necesita un contacto disponible por la noche y en festivos.
- El plan almacenado en los sistemas atacados. Si el servidor está cifrado, el plan también lo estará, por lo que conviene guardar una copia impresa o fuera de la red.
- Un plan genérico sin adaptar. Sin nombres, teléfonos, sistemas y proveedores reales, su utilidad es muy limitada.
¿Necesitas ayuda con un incidente o con tu plan?
Si tienes un incidente en curso o quieres revisar tu plan antes de necesitarlo, contacta con el equipo de respuesta a incidentes de Minery Report.
Por Alex de los Llanos.
Publicado: 16 de noviembre de 2026 · Última revisión: 5 de noviembre de 2026
Preguntas frecuentes
Es un procedimiento operativo básico que define cómo debe actuar la empresa ante un incidente de ciberseguridad. Su objetivo es evitar la improvisación por parte de la gerencia y los responsables de sistemas, sin necesidad de recurrir a manuales forenses complejos.
El documento está orientado a gerentes de pequeñas y medianas empresas y a responsables de tecnología en España. Establece las medidas mínimas necesarias para gestionar una situación de crisis técnica de forma práctica.
No. Ningún plan puede prometer seguridad absoluta ni garantizar resultados frente a una brecha de seguridad.
Los plazos y las vías oficiales para la notificación legal se remiten a la guía específica sobre notificación de incidentes en España. Este protocolo técnico no sustituye las obligaciones normativas correspondientes.
Relacionados
Notificar un incidente en España: vías y plazos
Un mismo incidente puede obligarte a avisar por varias vías a la vez, con destinatarios y plazos distintos. Esta guía ordena el solape entre protección de…